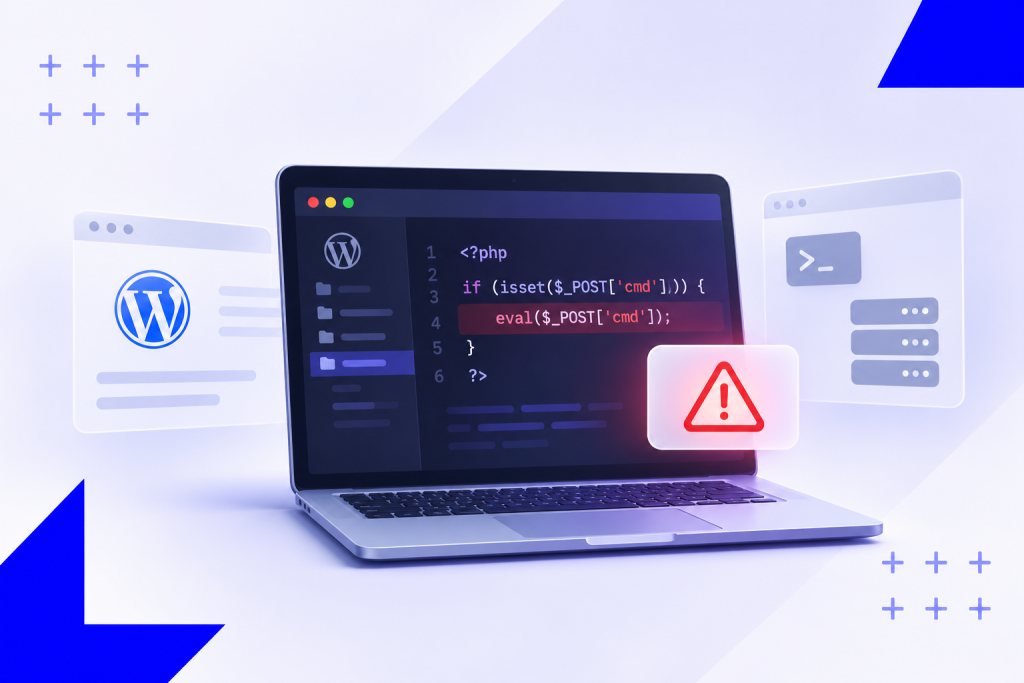
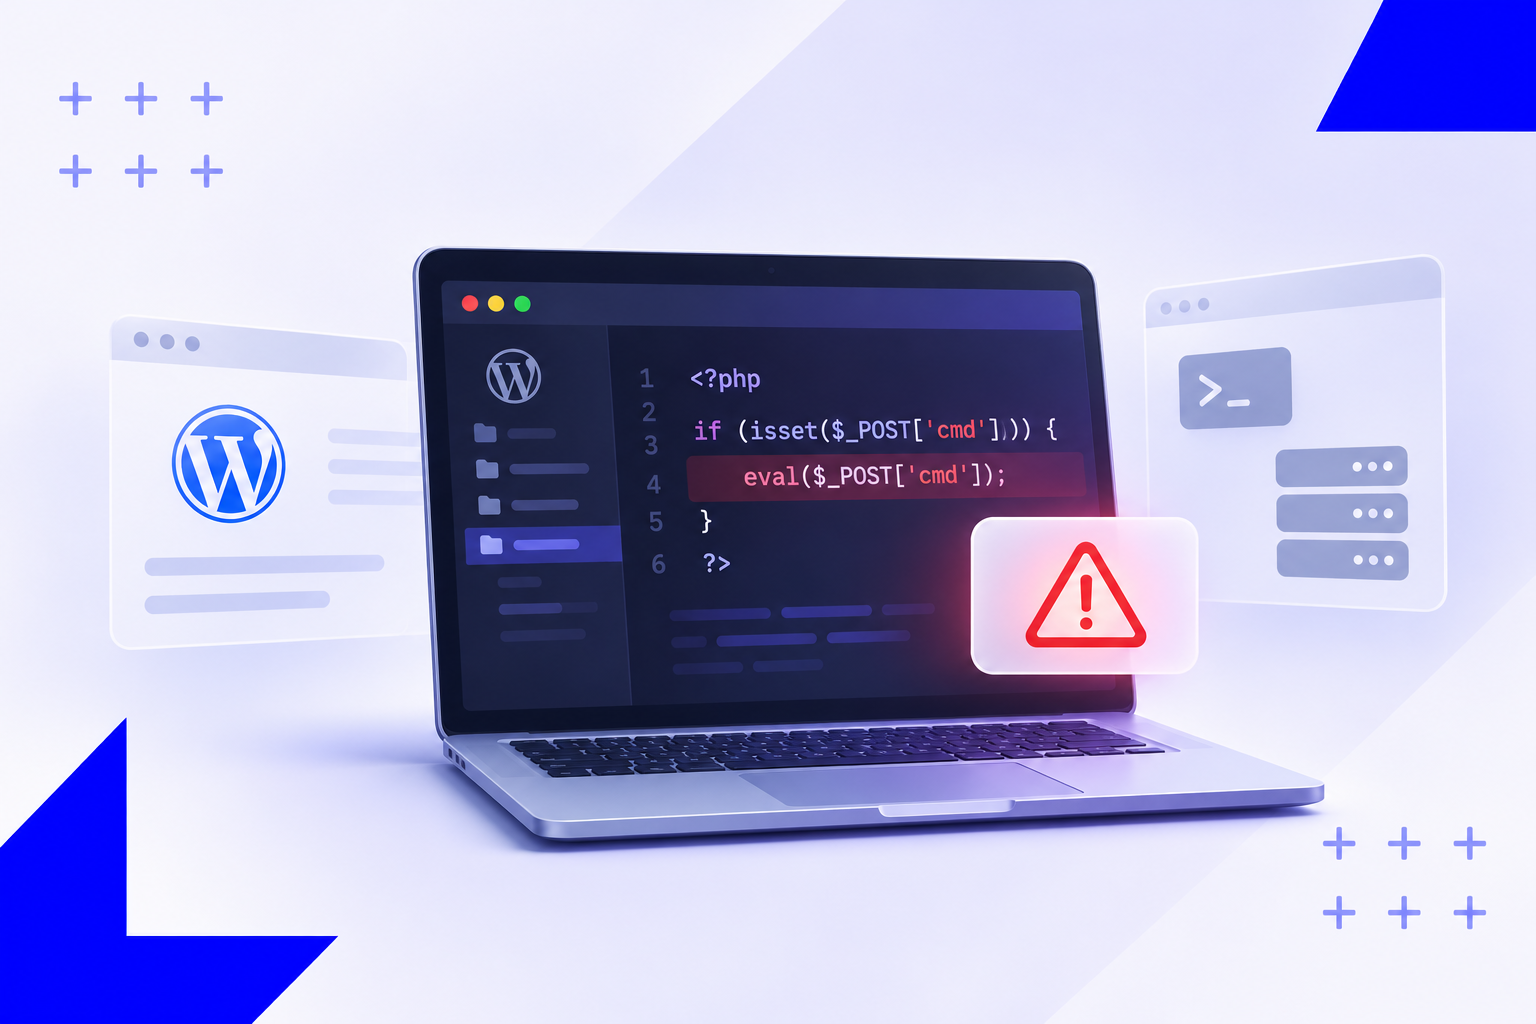
El 21 de octubre de 2026, PHP publicó una actualización de seguridad urgente para corregir dos vulnerabilidades críticas: CVE-2026-109618 y CVE-2026-109619, conocidas conjuntamente como «PHP2Shell».
Las dos recibieron una puntuación de 9,2 sobre 10 y pueden permitir, en determinadas condiciones, que un atacante ejecute código de forma remota sin necesidad de autenticarse.
Que tu web funcione correctamente no significa que la tecnología que hay detrás esté actualizada o protegida.
No estamos hablando únicamente de una posibilidad teórica.
En los días posteriores a su publicación se han observado intentos de ataque y casos de explotación confirmada. Las vulnerabilidades también han sido incorporadas al catálogo de vulnerabilidades explotadas de CISA.
Pero hay un detalle especialmente importante si tienes una web en WordPress: el problema no está necesariamente en algo que vayas a ver dentro de WordPress. Está en PHP, una de las tecnologías que utiliza el servidor para hacer funcionar la web.
Tu página puede seguir cargando perfectamente mientras la versión de PHP que hay detrás necesita una actualización.
Y ahí está la verdadera alerta.
Qué ha pasado con PHP2Shell y por qué importa
PHP es una de las tecnologías que utiliza WordPress para funcionar en el servidor.
Tú normalmente no la ves.
Cuando entras en tu web ves páginas, imágenes, formularios, productos o entradas del blog. Pero para que todo eso funcione hay distintas piezas trabajando por debajo.
PHP es una de ellas.
El 21 de octubre, el equipo oficial de PHP publicó las versiones 8.2.35, 8.3.36, 8.4.27 y 8.5.12 para corregir las dos vulnerabilidades críticas de PHP2Shell.
PHP fue especialmente claro: no existe una mitigación completa que sustituya la actualización de las versiones afectadas.
La alerta afecta a instalaciones PHP que sirven peticiones web, incluyendo configuraciones habituales como PHP-FPM, Apache con mod_php, php-cgi, FrankenPHP o LiteSpeed. PHP considera que el riesgo es especialmente alto en determinados entornos con mod_php.
Esto ayuda a entender algo importante: no estamos ante “un fallo de WordPress” en sentido estricto.
Una web WordPress puede verse afectada porque WordPress funciona sobre PHP.
Y eso cambia dónde debemos mirar.
Piensa en el motor de un coche.
Tú puedes conducirlo todos los días sin ver qué ocurre debajo del capó.
El coche arranca. Circula. Parece estar bien.
Pero si el fabricante detecta un problema crítico en una pieza del motor, que el coche siga arrancando no significa que debas ignorar la revisión.
Con PHP ocurre algo parecido.
¿Cómo saber si tu web puede estar afectada?
La primera pregunta no es: “¿Mi WordPress funciona?”
La pregunta correcta es: “¿Qué versión de PHP utiliza mi servidor?”
Esa información normalmente puede consultarse desde el panel del hosting o desde las herramientas de administración de WordPress.
Para estas dos vulnerabilidades, las versiones corregidas publicadas por PHP son:
| Rama PHP | Versión corregida |
|---|---|
| PHP 8.2 | 8.2.35 |
| PHP 8.3 | 8.3.36 |
| PHP 8.4 | 8.4.27 |
| PHP 8.5 | 8.5.12 |
Por eso no basta con decir:
“Tengo PHP 8.2, así que estoy bien.”
Si utilizas las versiones oficiales de PHP, debes comprobar que tu rama incorpora la versión corregida correspondiente. En algunos hostings gestionados, el proveedor puede haber aplicado el parche manteniendo una numeración anterior, por lo que conviene verificar también las medidas adoptadas por el hosting.
Además, PHP 8.2 llegará al final de su soporte de seguridad el 31 de diciembre de 2026, por lo que una instalación que siga en esa rama debería empezar a preparar también su migración hacia una versión que continúe soportada.
No necesitas convertirte en administrador de sistemas. Pero sí deberías poder responder a tres preguntas:
- qué versión de PHP utiliza tu web;
- si esa versión de PHP está corregida;
- y quién se ocupa de comprobarlo.
Primera medida: comprobar y actualizar PHP
Ante PHP2Shell, la prioridad es clara: comprobar la versión instalada y asegurarse de que incorpora las correcciones de seguridad correspondientes.
No basta con aplicar una regla genérica como “PHP 8.2 o superior”.
La versión concreta importa.
Si utilizas las versiones oficiales de PHP, las correcciones se incorporaron en las versiones 8.2.35, 8.3.36, 8.4.27 y 8.5.12. Una instalación con una versión anterior de estas ramas necesita actualizarse.
En algunos hostings gestionados, el proveedor puede aplicar parches de seguridad manteniendo una numeración anterior. En esos casos, hay que confirmar con el hosting que las vulnerabilidades están corregidas, aunque el número de versión no coincida con el publicado oficialmente por PHP.
Si todavía utilizas PHP 8.2, además de comprobar que dispone de las correcciones, conviene preparar el salto a una rama con más recorrido de soporte, porque PHP 8.2 dejará de recibir actualizaciones de seguridad el 31 de diciembre de 2026.
Y si tu web utiliza una rama antigua que ya no recibe soporte, lo adecuado es planificar su migración a una versión mantenida.
Actualizar es importante. Pero también lo es comprobar que la web seguirá funcionando correctamente después del cambio.
¿Y si mi hosting ya se ocupa de estas cosas?
El proveedor de hosting tiene un papel importante.
Puede actualizar componentes de infraestructura, ofrecer versiones corregidas de PHP, aplicar reglas de firewall o desplegar otras medidas a nivel servidor.
Pero eso no significa que la web esté automáticamente preparada para cambiar de versión.
Si trabajas con un proveedor como Raiola u otro hosting gestionado, conviene comprobar qué versión de PHP tienes disponible y qué medidas han aplicado en su infraestructura.
Después viene la parte que depende de la propia web.
Porque cambiar PHP puede afectar a WordPress, a la plantilla o a determinados plugins.
El hosting puede proteger y mantener su parte.
La compatibilidad de tu web sigue teniendo que comprobarse.
Actualizar PHP no significa cambiar la versión y cruzar los dedos
Aquí está uno de los puntos más importantes de toda la alerta.
La solución oficial pasa por actualizar PHP.
Pero eso no significa entrar en el panel del hosting, seleccionar la versión más reciente y esperar que todo salga bien.
Una web WordPress funciona como un conjunto.
PHP es el motor, pero alrededor existen más piezas.
Antes de actualizar: copia y compatibilidad
Antes de hacer un cambio importante conviene revisar:
- versión actual de WordPress;
- plantilla utilizada;
- plugins activos;
- plugins antiguos o abandonados;
- compatibilidad con la nueva versión de PHP;
- existencia de una copia de seguridad reciente y recuperable.
Si es posible, los cambios importantes deben comprobarse primero en un entorno seguro o realizarse teniendo preparada una recuperación rápida.
Después de actualizar: comprobar la web de verdad
Que WordPress abra no es suficiente.
Hay que probar aquello que realmente importa.
Por ejemplo:
- formularios;
- proceso de compra si existe una tienda online;
- reservas;
- zonas privadas;
- buscador;
- integraciones;
- páginas principales;
- visualización móvil;
- área de administración.
Una actualización no termina cuando el servidor dice “PHP actualizado”.
Termina cuando has comprobado que la web sigue funcionando correctamente después del cambio.
Mantener una web no es pulsar todos los botones de actualizar.
Es saber qué actualizar, preparar el cambio, comprobar el resultado y tener una vía de recuperación si algo falla.
Menos plugins y temas, menos superficie de ataque
PHP2Shell ha puesto el foco en PHP.
Pero sería un error revisar únicamente PHP y olvidarnos de todo lo demás.
Una alerta de seguridad es también un buen momento para hacer limpieza.
Si no lo utilizas, probablemente no necesitas tenerlo instalado
Con el tiempo es habitual que una web acumule:
- plugins utilizados para una prueba;
- plugins sustituidos por otros;
- herramientas desactivadas desde hace meses;
- plantillas antiguas;
- temas que nunca volverán a utilizarse.
Desactivar un plugin no elimina necesariamente sus archivos del servidor.
Por eso WordPress recomienda directamente eliminar los plugins inactivos que no vayas a utilizar. Su propia herramienta de salud del sitio los identifica como un elemento que conviene retirar porque pueden convertirse en objetivos para atacantes.
Lo mismo ocurre con los temas que ya no necesitas, aunque aquí existe una excepción práctica: WordPress recomienda conservar el tema activo, su tema padre cuando corresponda y un tema predeterminado de respaldo.
No se trata de borrar por borrar.
Se trata de que en la web permanezca solo lo que realmente cumple una función.
Cada plugin o tema instalado es otra pieza que debes mantener.
Si no aporta nada a la web, eliminarlo suele ser mejor que dejarlo olvidado durante años.
No basta con revisar la web cuando aparece una alerta
PHP2Shell es noticia ahora.
Dentro de unas semanas aparecerá otra vulnerabilidad.
Después otra actualización.
Y más adelante un plugin que hasta ese momento funcionaba perfectamente necesitará una corrección.
Por eso la seguridad no puede depender de recordar entrar de vez en cuando en WordPress para mirar si aparece un círculo rojo junto a “Plugins”.
Monitorización activa
Cuando gestionas varias webs, existen herramientas de mantenimiento centralizado como MainWP o WP Umbrella que permiten controlar desde un mismo panel actualizaciones, estado de los sitios y diferentes señales de seguridad.
Por ejemplo, WP Umbrella comprueba periódicamente WordPress, plugins y temas frente a bases de datos de vulnerabilidades conocidas y puede avisar cuando detecta un componente afectado. Su documentación indica comprobaciones cada seis horas.
MainWP también permite centralizar actualizaciones, supervisión y comprobaciones relacionadas con vulnerabilidades y componentes abandonados.
La herramienta concreta es secundaria.
Lo importante es el cambio de enfoque: pasar de enterarte de los problemas por casualidad a tener un sistema que los vigile.
Y aquí conviene hacer otra precisión.
Estas herramientas ayudan a controlar WordPress, sus plugins y sus temas.
No sustituyen la actualización de PHP ni el trabajo de seguridad que corresponde al servidor.
Son otra capa.
Protege también el acceso a WordPress con 2FA
Actualizar PHP protege una capa.
Eliminar componentes innecesarios reduce otra superficie de ataque.
Pero sigue quedando una puerta bastante evidente: el acceso al propio WordPress.
Un administrador con una contraseña comprometida puede dar a un atacante un nivel de acceso muy elevado.
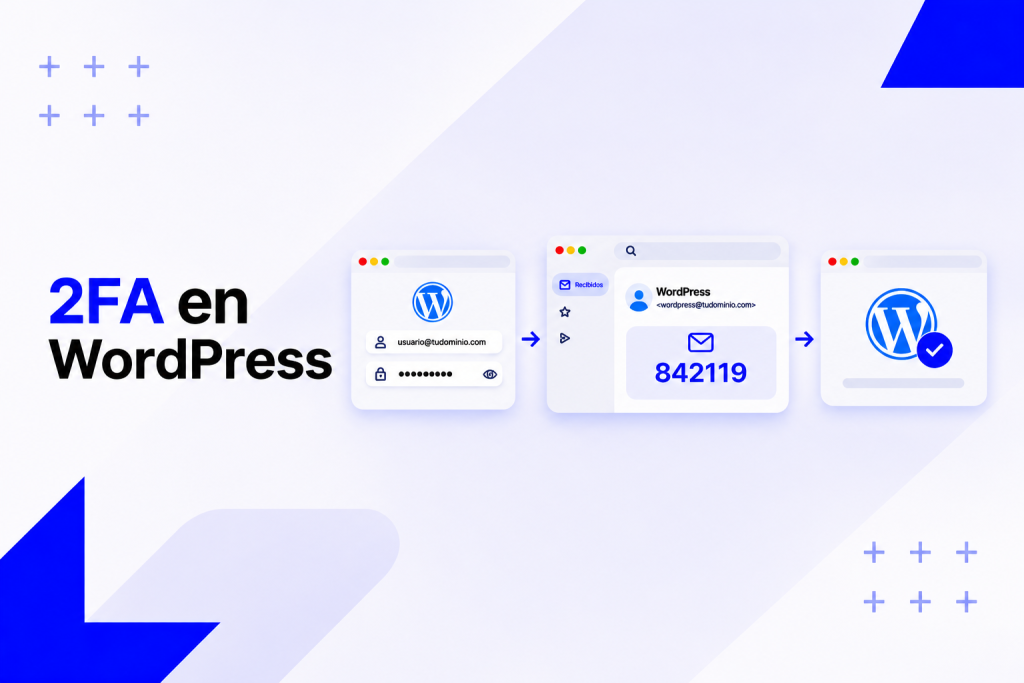
Por eso, además de utilizar contraseñas sólidas y diferentes, es recomendable activar autenticación de doble factor o 2FA para las cuentas con permisos importantes.
Con 2FA, conocer la contraseña no es suficiente.
El usuario necesita una segunda comprobación para iniciar sesión.
WordPress incluye la autenticación en dos pasos entre sus recomendaciones de endurecimiento de seguridad.
No tiene relación directa con PHP2Shell.
Y precisamente por eso merece estar en esta revisión.
Una web no se protege corrigiendo una sola vulnerabilidad. Se protege reduciendo riesgos en distintas capas.
Qué debe hacer el hosting y qué debe hacer quien mantiene tu web
Aquí suele producirse bastante confusión.
- “Mi hosting se ocupa de la seguridad.”
- “Mi agencia mantiene WordPress.”
- “Yo tengo copias automáticas.”
Todas pueden ser ciertas. Pero hablan de capas distintas.
| Capa | Qué hay que revisar | Quién suele intervenir |
|---|---|---|
| PHP / servidor | Versión corregida, configuración y parches | Hosting / administrador del servidor |
| WordPress | Core actualizado y compatible | Responsable del mantenimiento web |
| Plugins | Actualización, vulnerabilidades y necesidad real | Responsable del mantenimiento web |
| Temas | Actualización y eliminación de los innecesarios | Responsable del mantenimiento web |
| Backups | Copias recientes y posibilidad de restaurar | Hosting y/o mantenimiento |
| Monitorización | Alertas de vulnerabilidades y estado | Responsable del mantenimiento |
| Accesos | Contraseñas, usuarios y 2FA | Agencia + cliente |
| Comprobación final | Formularios, compra, reservas, visualización… | Responsable del mantenimiento |
La clave no es discutir si una tarea “pertenece al hosting” o “pertenece a la agencia”.
La clave es que alguien tenga claro quién controla cada capa.
Porque los problemas aparecen precisamente en los huecos:
- El hosting puede haber actualizado su infraestructura. Pero quizá nadie ha comprobado que tu web funciona con la versión nueva.
- La agencia puede actualizar WordPress. Pero quizá PHP lleva años en una rama antigua.
- Puedes tener backups. Pero quizá nunca se ha comprobado cómo restaurarlos.
Una web bien mantenida necesita que todas esas piezas estén coordinadas.
Una nota adicional importante sobre PHP
El 23 de octubre, dos días después de publicar las correcciones de PHP2Shell, el equipo de PHP publicó una recomendación adicional relacionada con el sistema de progreso de subida de archivos.
La advertencia se refiere a otra vulnerabilidad, identificada como CVE-2026-115560, que puede permitir la ejecución remota de código en determinadas circunstancias.
PHP explica que el problema requiere una combinación poco habitual de configuración y código, por lo que no afecta de la misma manera a todas las instalaciones.
Como medida preventiva, recomendó desactivar temporalmente la opción session.upload_progress.enabled en los entornos donde fuera necesario, hasta disponer de la corrección correspondiente.
Para el propietario de una pyme, la conclusión no es “entra en el servidor y cambia esta opción”.
Es justo la contraria: este tipo de ajustes debe revisarlos quien administra técnicamente el servidor o se encarga del mantenimiento de la web.
¿Cómo saber si tu web está realmente controlada?
No necesitas saber administrar PHP para hacer una primera comprobación.
Empieza por estas preguntas:
- ¿Sabes qué versión de PHP utiliza actualmente tu web?
- ¿Está en una de las versiones corregidas para PHP2Shell?
- ¿Hay alguien responsable de revisar las actualizaciones del servidor?
- ¿WordPress, sus plugins y temas están actualizados?
- ¿Tienes plugins o plantillas desactivados que ya no utilizas?
- ¿Existe monitorización de vulnerabilidades?
- ¿Las cuentas de administración utilizan doble factor de autenticación?
- ¿Se realizan copias de seguridad?
- ¿Sabes cómo se recuperaría la web si una actualización provoca un problema?
- ¿Alguien comprueba el funcionamiento después de cada cambio importante?
Si puedes responder a todas, buena señal.
Si empiezan a aparecer muchos:
- “Creo que sí.”
- “Supongo que el hosting lo hace.”
- “Eso lo llevaba quien hizo la web.”
Entonces la alerta de PHP2Shell puede servir para algo útil.
No para asustarte. Para revisar quién está realmente pendiente de tu web.
El mejor mantenimiento es el que evita que una alerta se convierta en una urgencia
Volvamos al coche.
Cuando el fabricante publica una alerta importante, no desmontas tú mismo el motor.
Pero tampoco ignoras el aviso porque el coche haya arrancado esta mañana.
- Compruebas si te afecta;
- Revisas la pieza;
- Se aplica la corrección;
- Y sigues conduciendo.
Con una web debería ocurrir algo parecido.
PHP2Shell nos recuerda que parte de la seguridad de una página sucede en lugares que el propietario del negocio normalmente no ve:
- PHP;
- Servidor;
- Plugins;
- Copias de seguridad;
- Monitorización;
- Accesos.
No necesitas pensar en todo ello todos los días.
Precisamente para eso existe el mantenimiento web.
No porque no esté ocurriendo nada, sino porque alguien está revisando estas alertas antes de que tengas que convertirlas en una urgencia.
No necesitas saber qué versión de PHP tienes de memoria. Pero sí conviene que alguien lo sepa.
Si hace tiempo que nadie revisa tu WordPress, sus plugins, PHP, las copias de seguridad o la parte técnica que hay detrás, podemos ayudarte a comprobar en qué estado se encuentra.